打好信息安全的第一道防线 华为开发者大会HMS安全与隐私分论坛深度解读
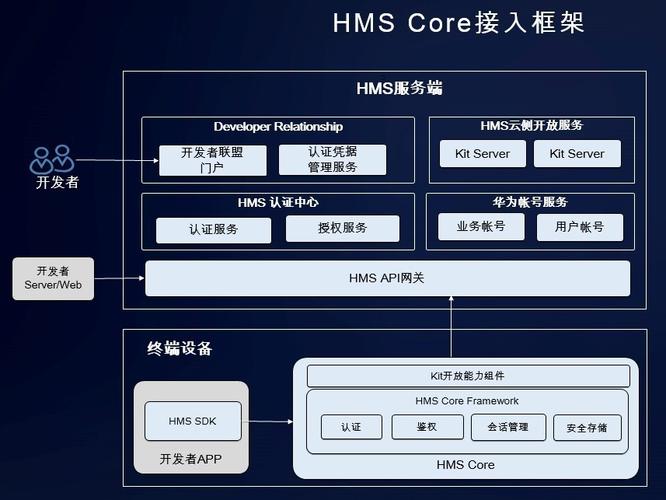
在数字化浪潮席卷全球的今天,信息安全与隐私保护已成为应用生态健康发展的基石。华为开发者大会(HDC)HMS(Huawei Mobile Services)安全与隐私分论坛如期举行,聚焦“打好信息安全的第一道防线”这一核心命题,汇聚行业专家、开发者与生态伙伴,共同探讨网络与信息安全软件开发的前沿技术、最佳实践及未来趋势。
第一道防线:为何如此关键?
随着移动应用深入人们生活的方方面面,从金融支付到健康医疗,从社交通讯到智能家居,海量敏感数据在设备、网络和云端之间流转。一旦第一道防线失守——即应用自身的安全防护存在缺陷——就可能引发数据泄露、账户盗用、恶意攻击等连锁反应,甚至威胁整个生态的信任根基。
华为在分论坛上强调,信息安全的第一道防线并非单一技术,而是一套涵盖开发、测试、发布、运营全生命周期的系统性工程。它要求开发者从代码编写的第一行开始,就将安全与隐私保护内化为默认准则。
HMS核心安全能力:为开发者构建坚实底座
论坛上,华为详细介绍了HMS Core在安全与隐私领域的多项关键能力:
- 安全检测服务:提供应用安全漏洞扫描、恶意代码检测、环境安全检测等,帮助开发者在发布前及时发现并修复风险。
- 隐私合规框架:遵循全球主流隐私法规(如GDPR、CCPA等),提供隐私声明模板、数据最小化接口和用户授权管理工具,让应用天生合规。
- 可信执行环境(TEE)与硬件密钥:利用芯片级安全能力,保护密钥、生物特征等敏感信息不被窃取或篡改。
- 应用签名与完整性校验:确保应用从开发到用户设备的全链路未被篡改,防止二次打包和仿冒。
这些能力如同为应用穿上了一层“隐形铠甲”,在不牺牲用户体验的前提下,将安全防线前移。
网络与信息安全软件开发:从理念到实践
分论坛中,多位技术专家围绕“网络与信息安全软件开发”展开了深入分享。核心观点包括:
1. 安全左移,而非事后补救
传统开发模式中,安全往往在测试甚至上线后才被考虑。而正确的做法是将安全活动左移到需求、设计、编码阶段。例如,通过威胁建模提前识别风险,采用安全编码规范(如避免缓冲区溢出、SQL注入等),并使用静态代码分析工具持续审计。
2. 零信任架构的落地
零信任“永不信任,始终验证”的理念正逐渐渗透到移动应用开发中。开发者应假设网络环境不可信,对每个请求进行身份验证和权限校验。HMS提供的统一身份认证和细粒度授权机制,可帮助开发者快速构建零信任能力。
3. 隐私增强技术(PETs)的应用
同态加密、差分隐私、安全多方计算等隐私增强技术,使得数据在“可用不可见”的前提下实现价值。华为鼓励开发者在处理用户数据时,优先采用这些技术,最小化数据采集与暴露。
4. 持续监控与响应
安全并非一劳永逸。上线后,开发者需建立实时监控、异常告警和应急响应机制。HMS提供的安全运营中心(SOC)工具和威胁情报共享,可帮助开发者快速定位并处置安全事件。
开发者行动指南:打好第一道防线
结合分论坛的讨论,我们为开发者梳理了可落地的行动建议:
- 编码阶段:使用安全编码规范,对输入进行严格校验,避免硬编码敏感信息。
- 测试阶段:集成HMS安全检测服务,开展渗透测试和隐私合规自查。
- 发布阶段:使用应用签名和完整性保护,选择可信分发渠道。
- 运营阶段:建立漏洞响应流程,及时更新依赖库,关注安全公告。
华为还宣布了最新的开发者支持计划,包括安全培训课程、隐私合规咨询以及安全漏洞奖励计划,以激励更多开发者共同维护生态安全。
共建安全可信的数字未来
华为开发者大会HMS安全与隐私分论坛不仅展示了技术实力,更传递了一个明确信号:在万物互联的智能时代,安全与隐私不是可选项,而是应用生存的底线。打好信息安全的第一道防线,需要平台、开发者与用户的协同努力。通过将安全能力嵌入开发全流程,借助HMS提供的强大工具与规范,每一位开发者都能成为数字世界的守护者,共同构建一个更安全、更可信的应用生态。
如若转载,请注明出处:http://www.bianzx.com/product/17.html
更新时间:2026-10-29 08:35:15